ACTF 2016 大乌龟找妈妈 题解
0x01 index.php
提示乌龟有几部分flag就是几部分,查询之后得知乌龟由头、颈、躯干、四肢、尾 5部分组成 说明flag分散在5个不同的地方
同时在 HTTP Headers 中找到第一部分
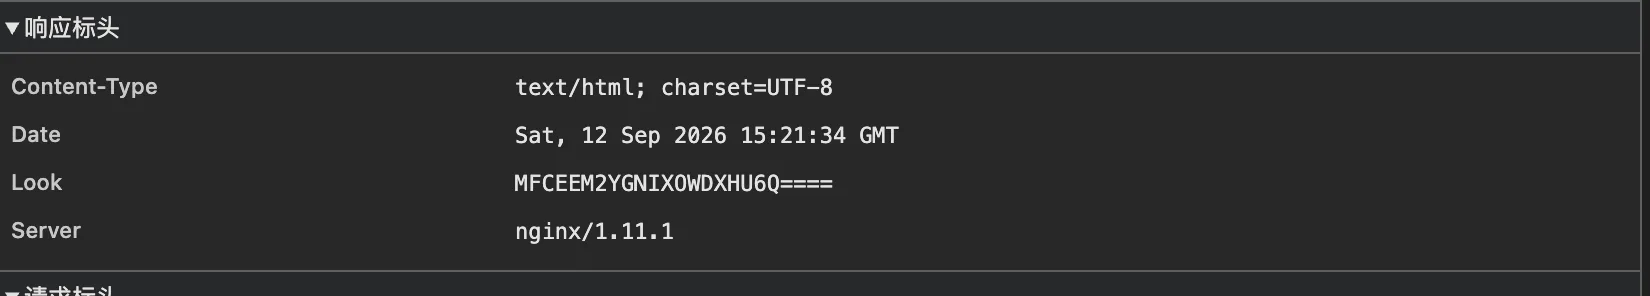
依次用base32和base64解码后得到h0w_t0_
0x02 robots.txt
这是ctf中常见的收集网页信息的地方
User-agent: *
Disallow: /turtl3_1s_h3r3.txt
Disallow: /reg1ster.php
依次访问这些目录
0x03 turtl3_1s_h3r3.txt
..-./.----/-./-../..--.-/--/-.--/..--.-/.../-----/-./..--.-得到一串morse
解码之后
F1ND_MY_S0N_这里第一次踩了一个坑,morse是不分大小写的,第一次拼接flag的时候直接把大写拼进去了导致错误
f1nd_my_s0n_0x04 reg1ster.php
在浏览器中打开后发现跳转至了 register.php 其实我一开始就注意到了 但是我忽略了即使 HTTP 状态码是 302 Body里面也是可以塞东西的
用curl获取
❯ curl -i https://sbus-042-bigturtlesjourney.zjusec.net/reg1ster.php
HTTP/2 302
server: nginx/1.11.1
date: Sat, 12 Sep 2026 15:32:56 GMT
content-type: text/html; charset=UTF-8
location: register.php

r3t4rd3d}%得到r3t4rd3d}
0x05 register.php
是一个注册界面,但是尝试后提示并不需要注册
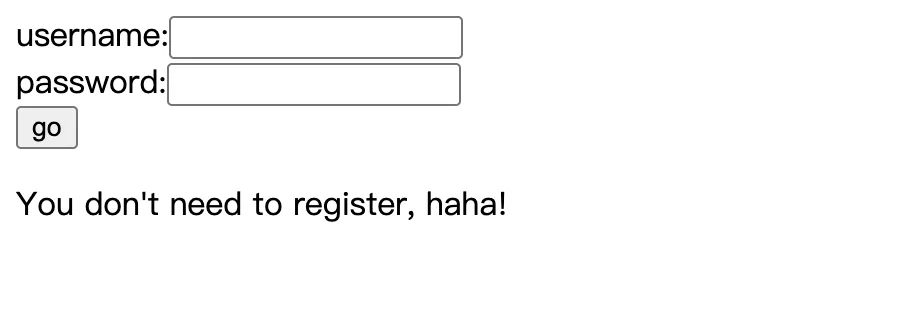
在 Cookie 中发现 haha=7768305f3472335f
十六进制解码后得到wh0_4r3_
Flag
根据英语规律拼接flag
AAA{h0w_t0_f1nd_my_s0n_wh0_4r3_r3t4rd3d}(如何找到我的智障儿子)